Soluții

Cum automatizam in cazul GDPR oferirea de detalii suficiente persoanelor fizice in vederea intelegerii algoritmului a luarea deciziilor?

Automatizarea GDPR

Orice cetatean are dreptul de a nu fi supus unei decizii bazate exclusiv pe prelucrare automată. Prelucrarea este „automatizată” acolo unde este efectuată fără intervenție umană și acolo unde produce efecte juridice sau vă afectează în mod semnificativ. Procesarea automată include crearea de profiluri.

Prelucrarea automată este permisă numai cu acordul dumneavoastră expres, atunci când este necesar pentru executarea unui contract sau atunci când este autorizată de legislația Uniunii sau a statului membru. În cazul în care se aplică una dintre aceste excepții, trebuie să existe măsuri adecvate pentru a vă proteja drepturile, libertățile și interesele legitime. Aceasta poate include dreptul de a obține intervenția umană din partea operatorului, dreptul de a vă prezenta punctul de vedere și dreptul de a contesta decizia.

În cazul în care prelucrarea automatizată se referă la categoriile speciale de date cu caracter personal (subliniate în definițiile cheie de mai sus), prelucrarea este legală numai în cazul în care v-ați dat consimțământul expres pentru prelucrare sau atunci când este necesar din motive de interes public substanțial.
[mai mult...]

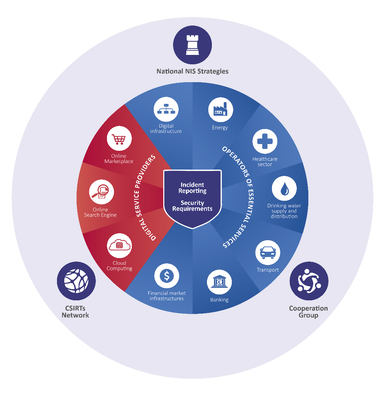
Directiva NIS- ce tipuri de incidente depasesc pragurile semnificative de impact asupra furnizarii serviciului essential si cum se coordoneaza acestea?

Societatea noastră se bazează pe disponibilitatea, securitatea și fiabilitatea sistemelor de rețea și informații (NIS). Diverse cadre de securitate oferă standarde și îndrumări cu privire la măsurile pe care organizațiile ar trebui să le implementeze pentru a proteja sistemele IT și pentru a crește rezistența. Cu toate acestea, deoarece astfel de recomandări nu sunt înrădăcinate ca legi reale în majoritatea țărilor, aceste bune practici și linii directoare sunt adesea urmate doar pe bază voluntară.

Acest lucru este contrar Directivei NIS a Uniunii Europene (UE); o legislație care stabilește o serie de cerințe de securitate a rețelei și a informațiilor pentru a spori securitatea IT în toate statele membre ale UE. În timp ce directiva acoperă câteva domenii diferite, inclusiv pregătirea, colaborarea între UE și răspunsul la incident (IR), unul dintre pilonii săi principali se concentrează pe cerințele de notificare a încălcării.

[mai mult...]

Care sunt conditiile pentru preluarea consimtamantului privind prelucrarea datelor persoanelor fizice? (ex: fără condiționare, subordonare sau consecințe negative

RGPD stabilește cerințele detaliate pentru companii și organizații în ceea ce privește colectarea, stocarea și gestionarea datelor cu caracter personal. Se aplică atât în cazul organizațiilor europene care prelucrează datele cu caracter personal ale cetățenilor din UE cât și în cazul organizațiilor din afara UE care vizează cetățeni din UE.

[mai mult...]