Third party support

Folosirea HashTables în Powershell

Un hashtable este o structură de date care stochează perechi cheie-valoare și permite accesul foarte rapid la date prin utilizarea unei funcții hash pentru a calcula un index în un array în care este stocată valoarea. Acest indice acționează ca o cheie pentru a localiza rapid valoarea corespunzătoare.

Hashtables în PowerShell sunt un tip special de date care stochează colecții de perechi cheie-valoare, unde fiecare cheie este asociată cu o anumită valoare. Acest tip de date mai este denumit și dicționar sau array asociativ. La baza lor, tabelele hash sunt structuri de date compacte pentru stocarea perechilor de chei și a valorilor acestora. HashTables sunt similare cu dicționarele în format Python sau JSON.

Hashtables sunt mai flexibile și diferă semnificativ de array-urile PowerShell clasice. Pe măsură ce elementele sunt adăugate în array, fiecare element este indexat automat cu o valoare numerică. În schimb, atunci când utilizați un hashtable PowerShell, trebuie să specificați o cheie pentru fiecare valoare pe care doriți să o adăugați.

Cum functionează?

  1. O funcție hash ia o cheie și o convertește într-un cod hash numeric.
  2. Acest cod hash este apoi mapat la un index într-un array(adesea prin luarea modulului cu dimensiunea array-ului).
  3. Valoarea asociată cu cheia este stocată în matrice la acest index.
  4. Atunci când se caută o valoare, cheia este hașurată din nou pentru a găsi indexul, permițând recuperarea rapidă, de obicei în timp constant O(1).
[mai mult...]

Tool gratuit pentru descoperirea porturilor si configurare retea

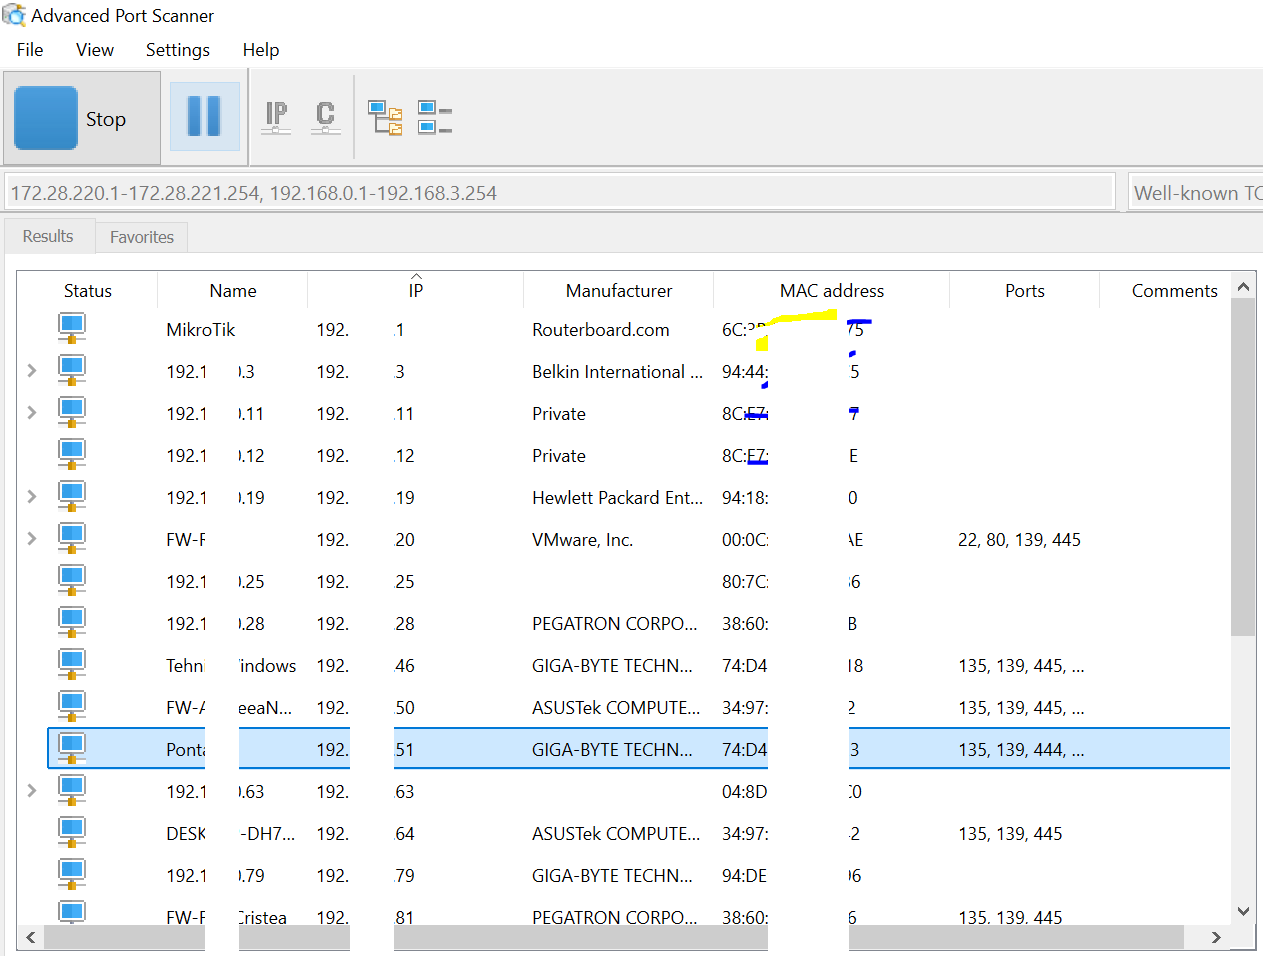
Va prezint un program gratuit numit Advanced port Scanner (platforma Windows). Cu acesta putem vedea toate informatiile de pe reteaua pe care suntem conectati, dar si alte aparaturi. Are o multitudine de functii care ne ajuta in diagnosticarea si cercetarea retelei si a problemelor aparute:

Functii:

  1. Save List
  2. Load List
  3. Toolbar – Class “C” Subnetwork
  4. Toolbar – Current Computer Subnetwork
  5. Tools – Ping
  6. Tools – Tracert
  7. Tools – Telnet
  8. Tools – SSH
  9. Options – Performance
  10. Options – Resources
  11. Options – Misc
  12. Shut Down Computer
  13. Aborting Remote Shut Down
  14. Wake-on-LAN
  15. Browse Computer
  16. HTTP Connection
  17. HTTPS Connection
  18. FTP Connection
  19. Connection Via Radmin
  20. Remote Desktop Protocol Connection

Se poate descarca de aici: https://www.advanced-port-scanner.com/

Pentru detalierea functiilor: https://www.advanced-port-scanner.com/help/

[mai mult...]

Cum funcționează serviciile de inteligență împotriva amenințărilor cibernetice?

În primele zile ale produselor Anti-Virus pentru Endpoint-uri, furnizorii aveau nevoie de o modalitate de a cataloga toate virusurile cunoscute, astfel încât produsele lor să poată confirma dacă un fișier conținea un virus sau nu. Departamentul furnizorilor de threat intelligence a făcut acest lucru posibil prin preluarea unei “monstre” din fiecare virus cunoscut și generarea unei semnături a acelui virus, care a reprezentat conținutul fișierului. Cu alte cuvinte, o amprentă. Aceste liste de semnături ale virusului au fost distribuite cu software-ul antivirus. Pe măsură ce trecea timpul și erau detectate noi virusuri, serviciul de inteligență amenințărilor a fiecărui furnizor distribuia actualizări regulate ale listei sale de semnături ale virusului. Actualizările fiind lansate lunar, trimestrial sau în unele cazuri, doar o dată pe an.

Ca rezultat al expertizei câștigate de dezvoltatorii de malware, aceștia au devenit mult mai sofisticați și au inclus mecanisme speciale pentru a evita scanările bazate pe semnătură ale produselor AntiVirus, prin schimbarea conținutului fișierelor lor în mod voluntar. Deoarece conținutul fișierelor se schimba, semnăturile fișierelor se schimbau de asemenea, permițând programelor malware să treacă neobservate de versiunile mai vechi,outdatate de antivirus. Acest lucru a dus la apariția unui singur tip de malware care a devenit o întreaga familie de malware, sute de mii de fișiere diferite, cunoscute și sub numele de malware polimorf (malware care-și schimbă forma), și fiecare program malware, îndeplinind același comportament dăunător.

Problema clasică de semnătură unu–la–unu, în care fiecare fișier malware cunoscut este reprezentat de o semnătură în fișierul de semnături nu se scala deloc bine, din cauza potențialului a milioane de noi variații, în fiecare zi, ale malware-ului. Pentru a trata această nouă abilitate a malware-ului de a se transforma în forme noi, serviciile de Inteligență a Amenințării au creat modalități de a detecta întregi familii de malware folosind numai o semnătură. Acest lucru se face în mai multe moduri diferite, dar toate detectează similitudinile între familia de malware.

Ce se întâmplă cu variațiile de malware care nu au fost încă văzute?

Metodele de detectare bazate pe semnătură nu vor funcționa. Pentru a detecta aceste tipuri de amenințări, furnizorii au creat produse de SandBoxing, care iau un fișier suspect și îl plasează într–un mediu controlat în care comportamentul său poate fi analizat îndeaproape. Dacă fișierul face ceva rău în timp ce se află în mediul sandbox, este marcat ca malware. Acesta lucru este cunoscut ca detectare heuristică și caută comportamente anormale care sunt în afara obișnuitului. De fapt, furnizorii creează algoritmi heuristici proprietari care pot detecta mostre polimorfice de malware, niciodată văzute înainte.

Depinzând de produsul sandbox și configurația sa, proprietarul sandbox-ului poate propaga această nouă cunoaștere nu numai în propria securitate a rețelei, ci o pot și trimite global pentru a proteja mai mulți oameni. În afară de sandboxing, viitorul detectării a programelor malware necunoscute include abilitatea serviciului de inteligență a amenințărilor de a detecta noi programe malware folosind Machine Learning și Inteligența Artificială învățând să evalueze rapid riscul de amenințare a fișierelor nocive care traversează rețeaua. Și nu e numai despre fișierele, ci și despre mecanismele specifice ale atacului, evidența că atacul respectiv s-a întâmplat (acest lucru mai este cunoscut și ca Indicatorii de Compromitere – IoC), Implicări ale Atacului, Atribute ale Adversarului și potențialele motivații ascunse.

Pe măsură ce tehnicile actorilor malițioși continua să evolueze și să devină mai sofisticate, e mai important ca niciodată să împărtășim Inteligența Amenințărilor în timp real, în mediul rețelei securizate. Dacă anumite componente știu despre atac în timp ce altele așteaptă periodic pentru update-uri ale semnăturilor, atacatorii pot să treacă neobservați dincolo de apărări și să cauzeze daune. Securitatea produselor și a serviciilor inteligenței amenințărilor care pot să acționeze împreună în timp real au cele mai bune șanse de a oprii astfel de atacuri.

Partajarea inteligenței amenințărilor nu se oprește la produsele fiecărui furnizor. Ar fi de crezut că, după tot efortul depus pentru a aduna, analiza și cataloga inteligența amenințărilor, fiecare furnizor ar păstra această informație în secret, dar aproape toți furnizorii împart această “inteligență”, această informație cu comunitatea de Securitate Cibernetică mai largă. Acest lucru se întâmplă prin aderarea formală la organizații precum Alianța Amenințărilor Cibernetice, echipele locale, naționale și internaționale de răspuns la incidente cibernetice (CERTs) și numeroase parteneriate private cu alți furnizori, cercetători independenți în domeniul securității și forțele de ordine. Acest partaj în timp real al inteligenței amenințărilor permite o imagine mai completă a atacului, deoarece niciun singur furnizor nu va avea toate datele, și nu este inteligența amenințărilor care îi separă pe furnizori, ci ceea ce fac ei cu această inteligență, cu tehnologia din produsele lor.

Sursa:
Fortinet Training: NSE 2 – Threat Inteligence (Includes Free Certification)

[mai mult...]

La ce detalii trebuie sa fim atenti cand vizualizam si intentionam sa cumparam produse/servicii de pe un magazine online?

Fie că este un produs fizic sau un serviciu virtual(licență, software), orice dorim sa comandam online implica cunoașterea in prealabil a unor date care trebuie luate în calcul pentru o achiziție profitabila, corecta si sigura. Să presupunem că știm exact care sunt nevoile noastre, apoi putem începe sa ne documentam UNDE putem găsi ceea ce ne interesează, pentru că nu toate sursele oferă încredere si produse/servicii de calitate.
Voi menționa care sunt principalele puncte de interes pe care trebuie sa le bifam atunci când facem o comanda online.

1 Livrare gratuita?

Rapoartele spun că aceasta este prima caracteristica căutată de clienții online in general. De asemenea, site-urile care oferă livrare gratuita spun că au vânzările cu 30% mai mari decât ale competiției care cere pentru transport un cost suplimentar.
Pentru noi depinde situația în care ne aflăm, cat de repede avem nevoie de produs, cat de des vom comanda de la același furnizor si în funcție de toate aceste date trebuie luata o concluzie practica, punând totul în balanță. De asemenea, daca beneficiem de livrare gratuita, putem si achiziționa cantități mai mari (in limita producătorului) care ne avantajează pentru că avem si transportul acoperit.

2. Ușurința de utilizare

Aici vorbim despre funcționalitatea site-ului sau a aplicației unde căutăm produsele. In primul rand trebuie ca informațiile sa fie accesibile si organizate în o structură uniforma si accesibila, chiar transparentă. De asemenea, navigarea trebuie sa fie intuitivă si simpla. (La viteza apar si factori externi site-ului, ca exemplu conexiunea internet). Costul transportului ar trebui calculat în timp real în funcție de produse si distante. In concluzie, daca site-ul sau aplicația nu este intuitiva si ușor de folosit, daca nu avem toate informațiile pe care le căutăm în maxim 2 sau 3 pagini la care putem ajunge simplu, putem cauta in altă parte.

3. Metode de plata

Plata cu cardul trebuie sa fie de nelipsit si văzând această funcție avem un plus de încredere știind că plățile sunt sigure ( verificăm când plătim prin online banking cu aplicația aferentă băncii unde avem contul deschis 3D Secure Safe Pay, etc). De asemenea, ar trebui mereu să avem si opțiunea platii prin virament bancar, ordin de plata sau la livrare, cu bani lichizi.

4. Retur

Trebuie mereu sa avem oportunitatea, ca in caz de defecțiune tehnică a unui produs ( garanție ) sau pur si simplu daca nu suntem mulțumiți de un produs, sa avem 30 zile minim pentru a îl returna si sa primim suma înapoi pe card (sau înlocuirea produsului cu unul nou). Trebuie să fim atenți ai sa citim condițiile returnării produselor atunci când facem comanda, pentru că diferă de la site la site.( Ar trebui să găsim toate informațiile pe pagina produsului sau în cel mai rău caz în o secțiune separată a site ului unde găsim o largă rubrica de termeni si condiții).

5. Review-uri

Produsele in sine ar trebui să aibă în primul rând si o secțiune unde cumpărătorii precedenți își pot lăsa părerea intr-un comentariu si pot să dea o nota produsului de la 1 la 10 sau de la 1 la 5. Această secțiune ar trebui sa fie obligatorie pentru orice reseller sau producător, si este ceva care noua ca si cumpărători ne crește încrederea în produsul respectiv. De asemenea, putem cauta si pe alte site-uri, forumuri, bloguri, păreri despre magazinul online pe care îl cercetăm.

In concluzie: mereu ne asigurăm de certificatele valabile ale site-ului ( de asemenea, de cele https si SSL).

  • Verificăm metodele de plată sa fie de încredere pentru plățile bancare din aplicația mobilă. (2FA prin mesaj sau amprenta )
  • Căutăm păreri si experiențe ale altor cumpărători.
  • In final verificăm politica pentru retur si nu în ultimul rând putem suna la un număr de contact care este obligatoriu a se găsi la secțiunea de contact.
  • Livrarea gratuita este un plus, dar trebuie câteva ore de cercetare pentru a găsi cu adevărat un raport profitabil produs-livrare si pentru a găsi producător de încredere.
[mai mult...]