
Situatie
Pe serverele Linux expuse pe internet, atacurile automate de tip brute force asupra portului SSH sau a rutelor de autentificare din aplicațiile web sunt constante. Lăsarea serviciilor fără o protecție activă poate duce rapid la compromiterea sistemului.
Solutie
Iată cum poți configura Fail2ban pentru a bloca automat adresele IP suspecte:
-
Instalarea pachetului pe distribuții bazate pe Debian/Ubuntu sau RHEL:
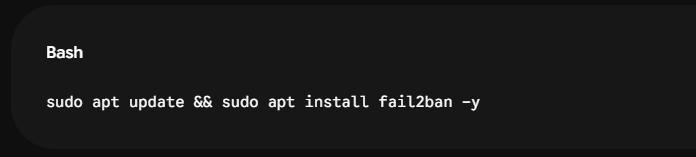
2. Crearea configurației personalizate de bază: Este recomandat să nu modifici fișierele originale, ci să creezi o copie locală cu extensia
.local: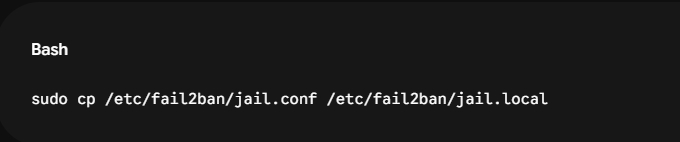
3. Configurarea regulilor pentru SSH în fișierul
jail.local: Deschide fișierul creat și configurează parametrii de blocare (de exemplu, blocarea unui IP pentru 1 oră după 3 încercări eșuate într-un interval de 10 minute):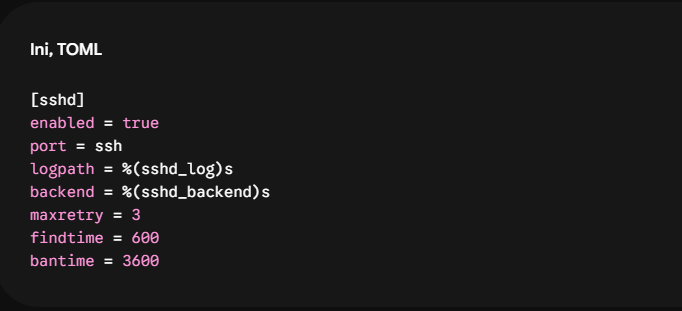
4. Crearea unui filtru personalizat pentru protecția unei rute API de logare: Poți extinde Fail2ban pentru a monitoriza și logurile aplicației tale web (de exemplu, NGINX access log pentru ruta
/api/v1/login):a) Creează un fișier de filtru la
/etc/fail2ban/filter.d/custom-api-login.conf: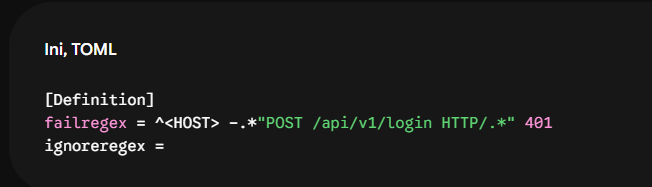
b) Adaugă jail-ul corespunzător în
jail.local: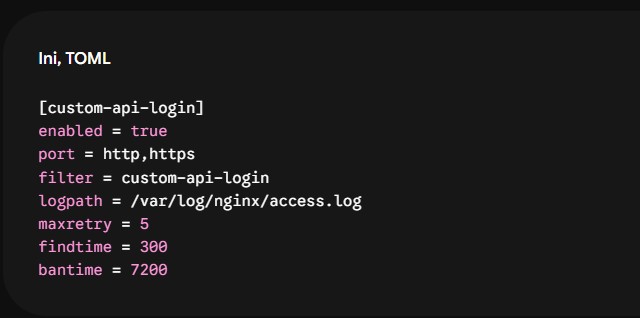
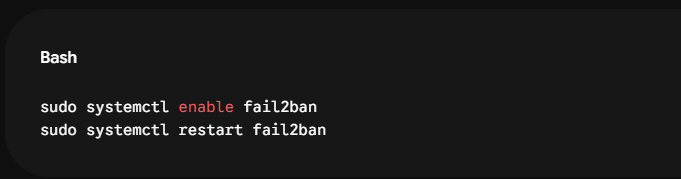
5. Pornirea și activarea serviciului:
Leave A Comment?